
予期せぬ攻撃に
万全な対策を
年々、増加するセキュリティインシデントは
大手・中小企業問わず、あなたを狙っています
そして、*国内では、ほぼ毎日どこかしらで被害が発生しています
そんな予期せぬ攻撃に対して
”エミュレーション”を使って対策しませんか?
*トレンドマイクロ社「2024年上半期セキュリティインシデントを振り返る」より参照
Concept
脅威には”脅威”で対策
システム的・人的ともにセキュリティ強化
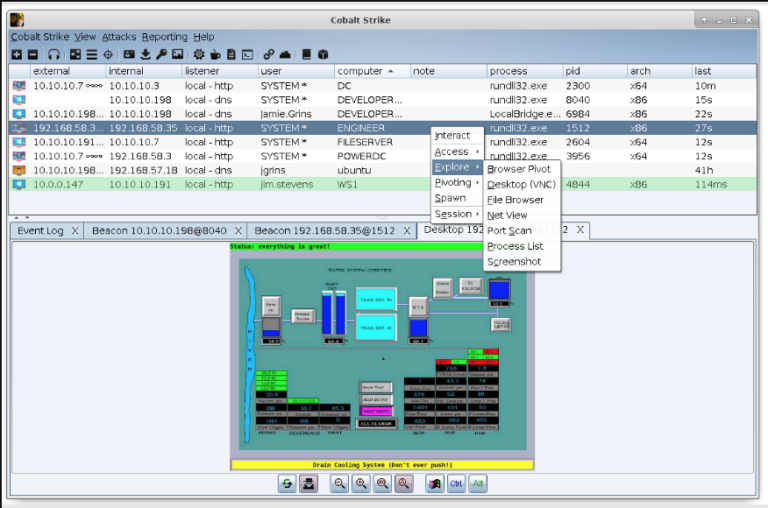
Cobalt Strikeは脅威をエミュレーションするBASツールです。ビーコンと呼ばれるエージェントにより、強力なポストエクスプロイト(攻撃モジュール)を提供します。また、ネットワークインジケータを変更してC&Cサーバとの通信を秘匿し、様々なマルウェアやソーシャルエンジニアリング攻撃を模倣します。その結果、サイバー攻撃を長期的かつ秘密裏にシミュレーションすることができます。
ペネトレーションテストは、パッチが適用されていない脆弱性と設定ミスに焦点を当てますが、Cobalt Strikeが提供するサイバー攻撃シミュレーション、レッドチーム演習では、サイバー攻撃の戦術と技術を評価し、セキュリティ運用とインシデント対応を強化することができます。
主な機能
ポストエクスプロイト
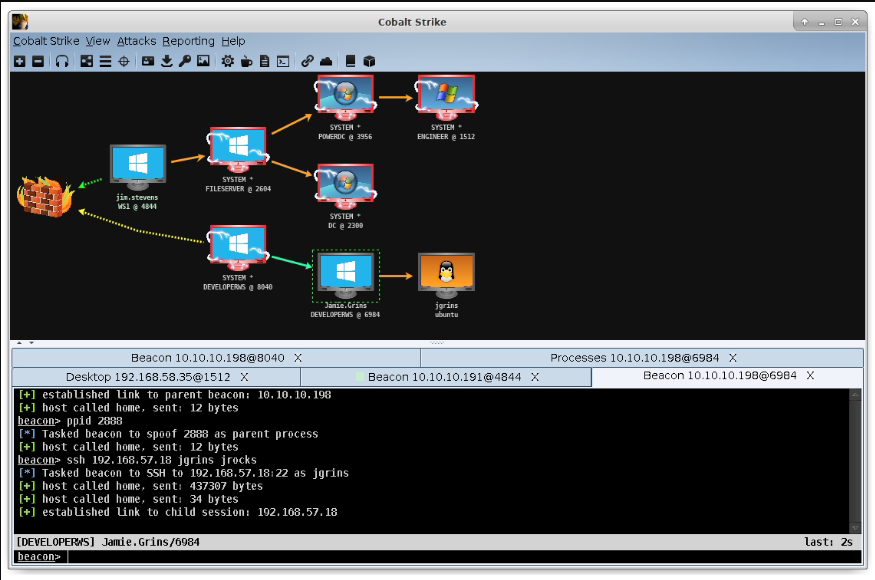
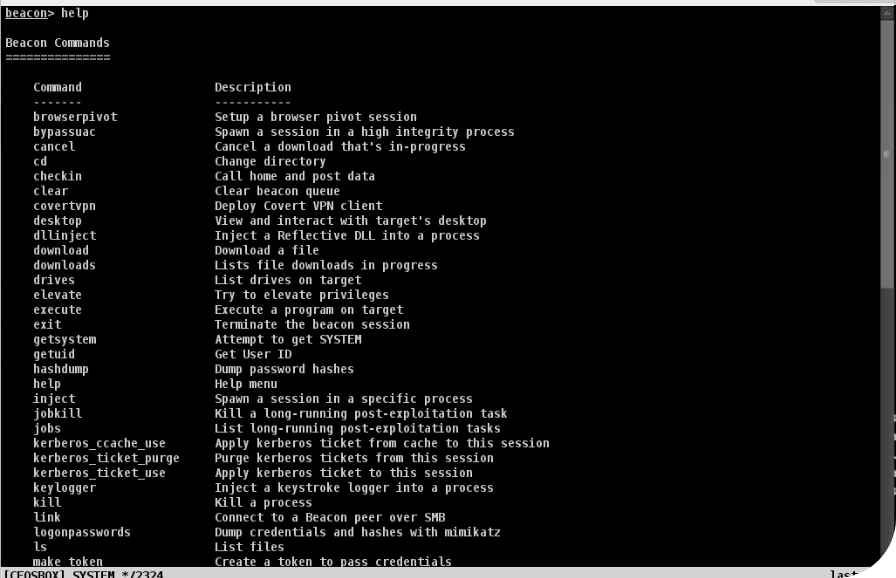
システム侵入(エクスプロイト)後にビーコンを埋め込み、PowerShellスクリプトの実行、キーストロークの記録、スクリーンショットの取得、ファイルダウンロード、他のペイロード生成等、強力な攻撃モジュールを提供します。
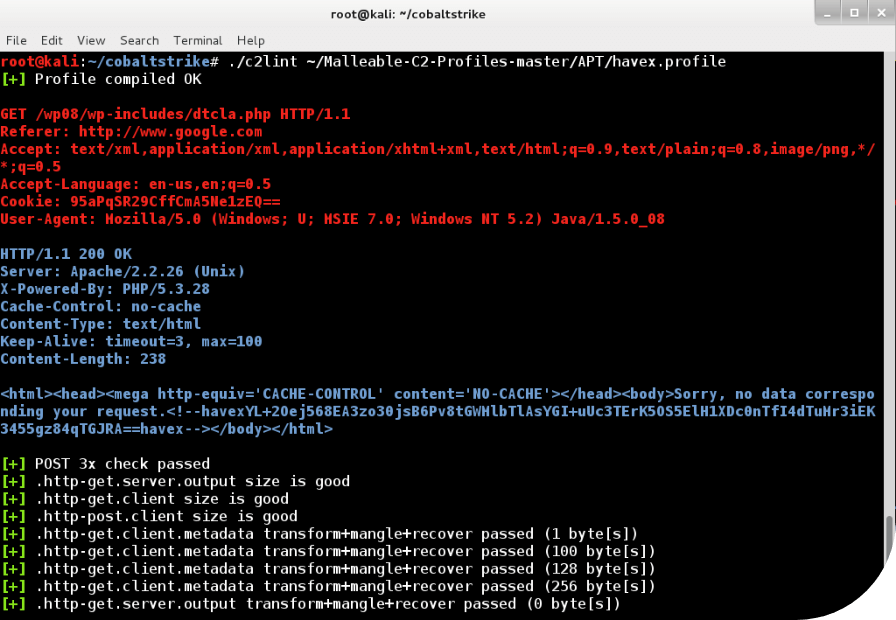
秘匿通信
ビーコンは、非同期の低速通信を検出されないようにすることで攻撃を隠蔽することができます。ビーコンがサポートするMalleable C2により、ネットワークインジケータを変更し、HTTP、HTTPS、DNSを使用して別のアクセスに見えるようにネットワークを設定します。
また、SMBプロトコルによるネームドパイプを使用し、ネットワークワイドにピアツーピアでビーコン間通信を行います。
初期アクセス
Cobalt Strikeは、ローカルWebサーバにアクセスしたユーザーのフィンガープリントを取得し、内部IPアドレス、アプリケーション、プラグイン、およびバージョン情報を検出します。
また、メッセージをインポートし、リンクと添付ファイルによる説得力のあるフィッシングメールを作成することができます。
メールは、Javaアップレット、MSマクロやexeファイル、Webサイトのクローンによる攻撃が可能です。
レポートとログ
Cobalt Strike は複数のレポートを生成して、エンゲージメント中に発生したすべてのアクティビティの全体像を提供できます。 レポートの種類は次の通りです。
・活動のタイムライン
・ホストごとのデータの概要
・侵害の兆候
・すべてのセッションとアクティビティの詳細な説明
・ソーシャルエンジニアリング
・潜入戦術、テクニック、手順
レポートは MS Word または PDF としてエクスポートされ、
必要に応じて調整できます。
カスタムロゴを追加したり、タイトル・説明・ホストを構成したりできます。
電話でお問い合わせ
Webからお問い合わせ